
This post is also available in:
 English (אנגלית)
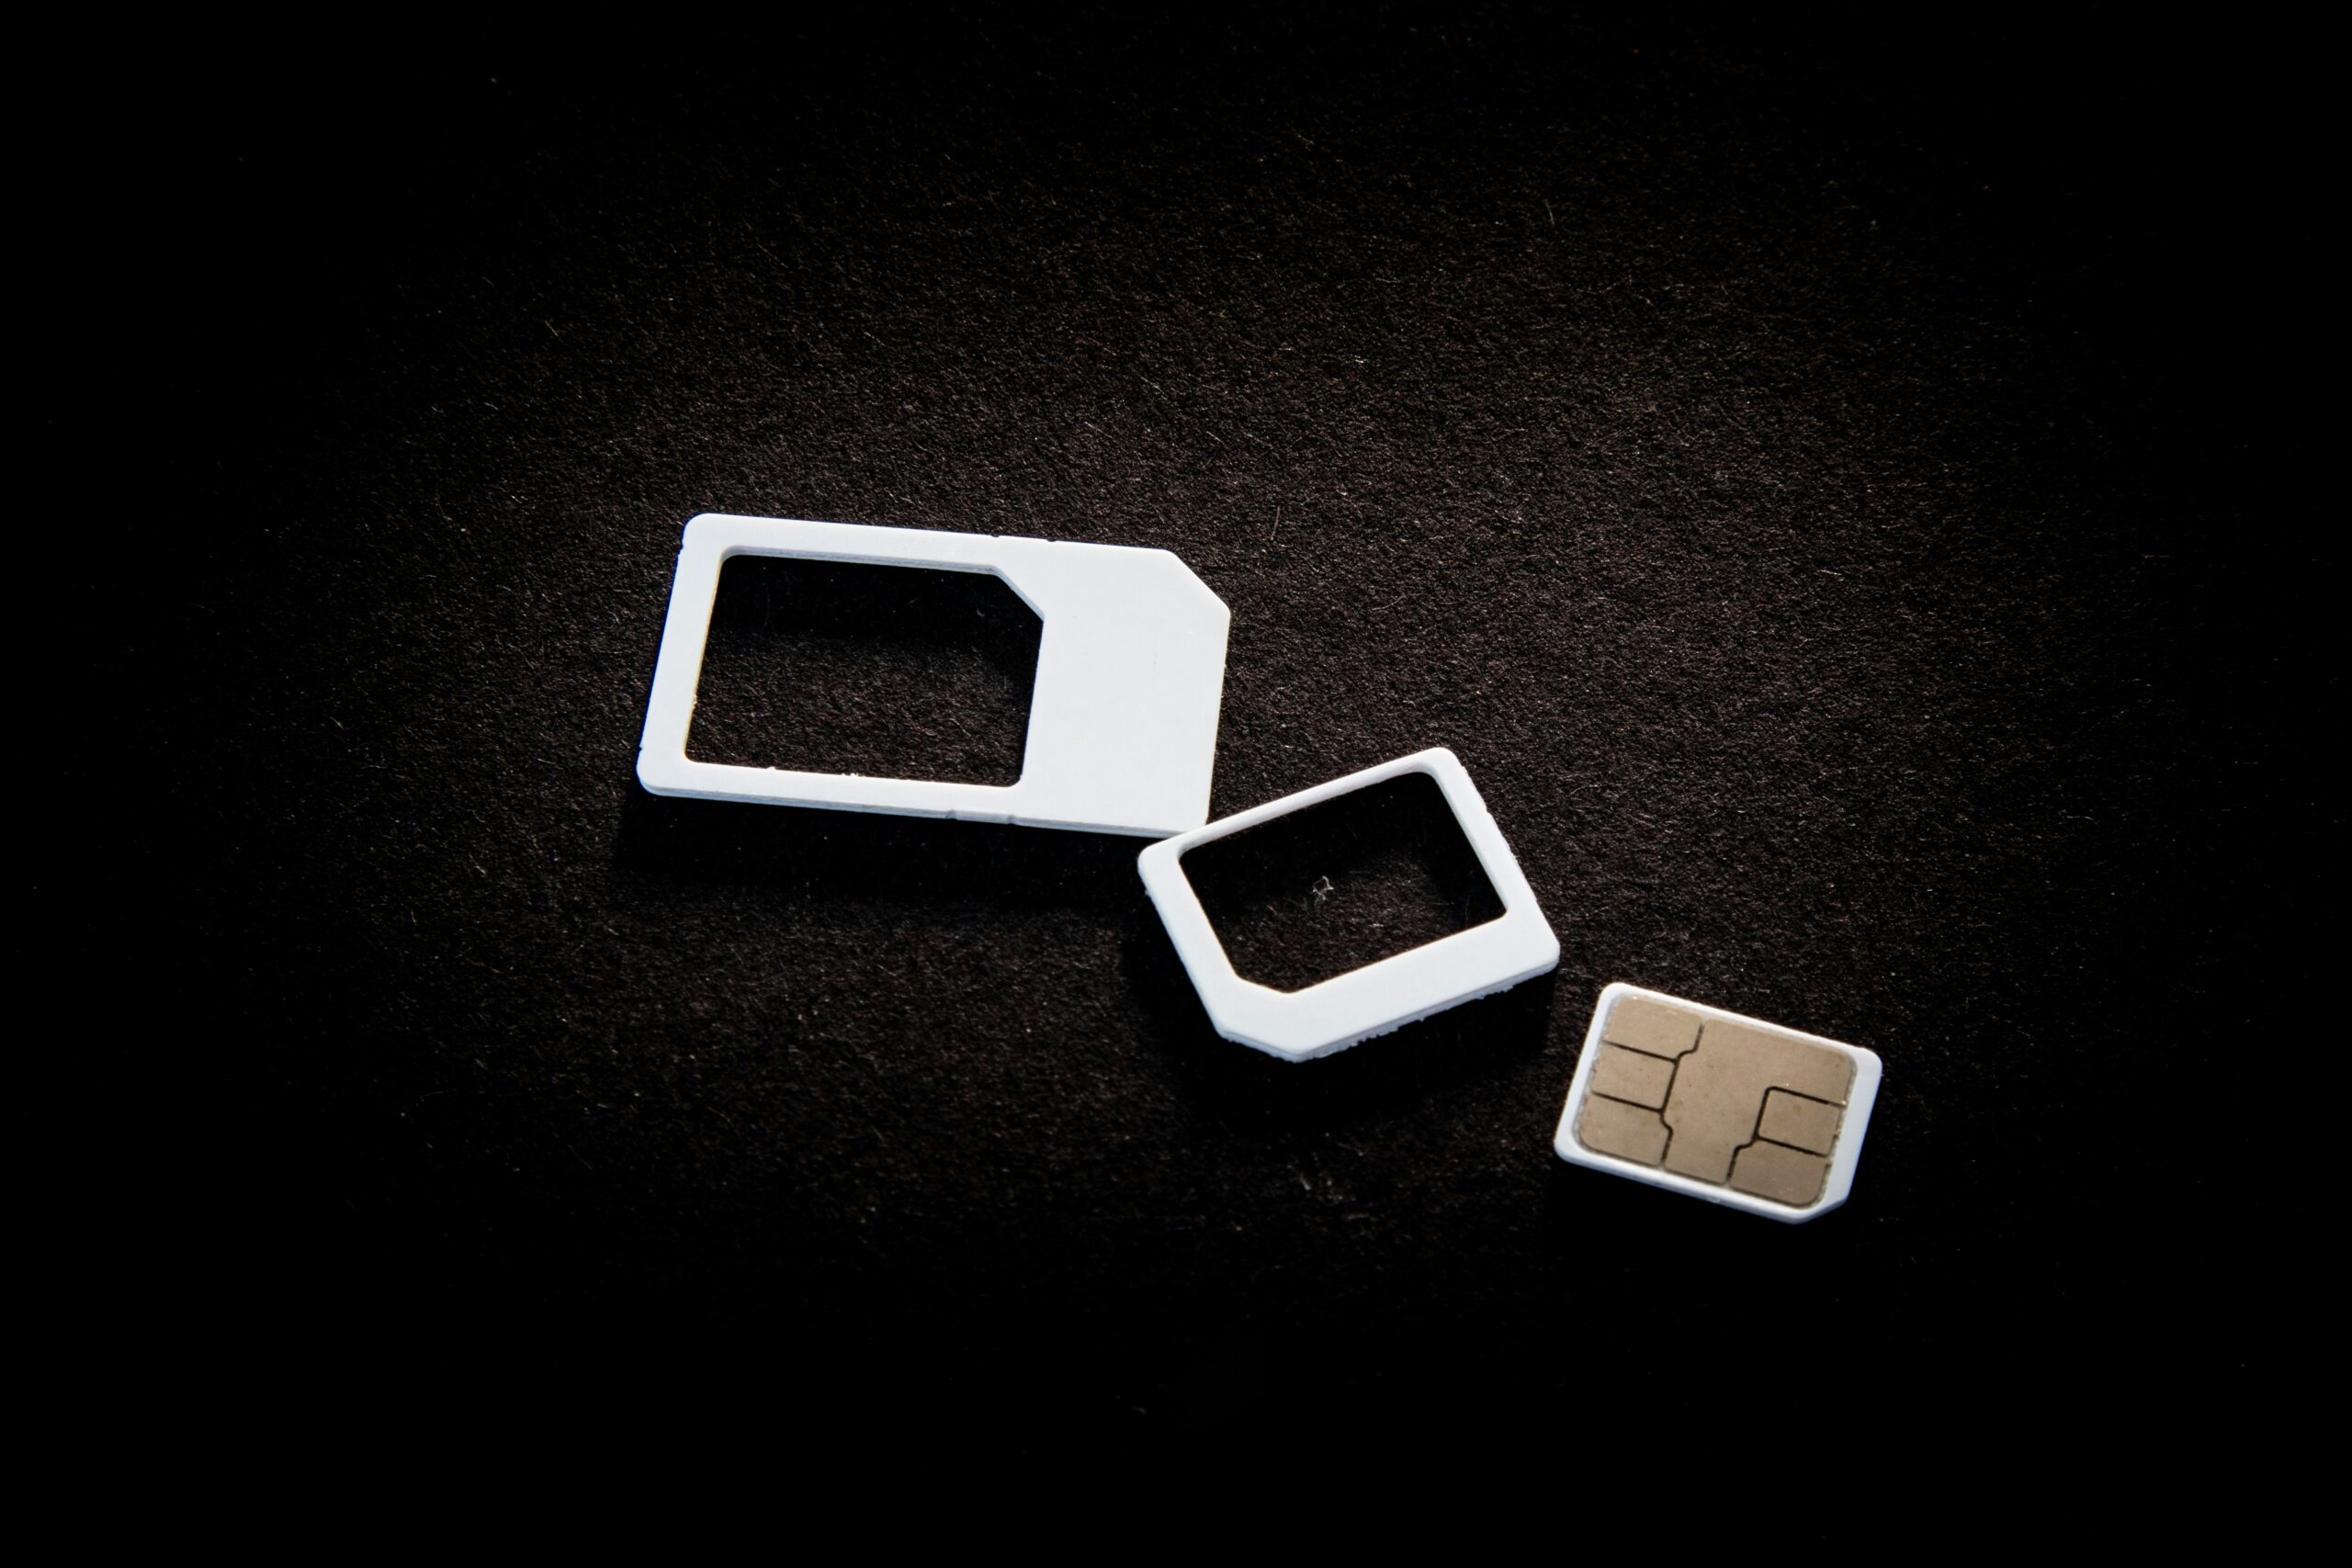
כרטיסי SIM נחשבים בדרך כלל לרכיבים מהימנים, שתפקידם המרכזי הוא לחבר את המכשיר לרשת הסלולרית. מחקר אבטחה חדש ממחיש מדוע ההנחה הזו עלולה להיות מסוכנת. אם כרטיס SIM או eSIM נפרץ, הוא עשוי להיות מסוגל לשלוח פקודות ישירות למודם של המכשיר, לשבש תקשורת, לחשוף מידע ואף לפתוח נתיב למתקפות עמוקות יותר.
חוקרים מאוניברסיטת ברמינגהם ומחברת Fuzzware בחנו את משטח התקיפה הזה, שעד כה זכה לתשומת לב מועטה יחסית, באמצעות ערכת כלים חדשה בשם CATana. המחקר, שהוצג בכנס USENIX WOOT 2026, התמקד ביכולת סלולרית המכונה Proactive SIM, המאפשרת לכרטיסי SIM ליזום פעולות מסוימות במכשירים שאליהם הם מחוברים.
במרכז הבעיה נמצאות פקודותAT , שהן הוראות שפותחו במקור לצורך הגדרה ושליטה במודמים. תקני התקשורת הסלולרית מאפשרים לכרטיס SIM לבקש מהמכשיר לבצע חלק מהפקודות הללו. היכולת הזו תוכננה מתוך הנחה שכרטיס ה-SIM עצמו הוא רכיב מהימן. באמצעות ערכת הכלים הצליחו החוקרים לבדוק מה קורה כאשר ההנחה הזו אינה מתקיימת.
הצוות בחן 26 מכשירים, בהם 18 סמארטפונים ושמונה מודולי תקשורת סלולריים למערכות האינטרנט של הדברים (IoT), מהסוג המשמש בעמדות טעינה לרכב חשמלי, בציוד תעשייתי ובכלי רכב מחוברים. החוקרים גילו כי כמה מהמכשירים קיבלו פקודות AT שהגיעו ישירות מכרטיס ה-SIM, וכך נוצר ממשק שכרטיס זדוני יכול לנצל.
בהתאם לסוג המכשיר, החוקרים הדגימו מספר יכולות תקיפה, ובהן הפעלה מחדש של ממשקי ניפוי שגיאות שהושבתו, חילוץ מזהי מכשיר, שליחת הודעות, ביצוע שיחות והשבתת החיבור הסלולרי. על פי דיווח של TechXplore, הם גם מצאו דרכים לאלץ מכשירים לעבור מרשתות 4G לרשתות 2G מאובטחות פחות, ובמקרה אחד אף הצליחו להגיע להרצת פקודות שרירותיות על גבי מעבד התקשורת.
הבעיה אינה מוגבלת לכרטיסי SIM פיזיים. החוקרים הציגו כמה תרחישים שבהם SIM או eSIM עלולים להפוך לרכיב עוין, בהם ניצול מרחוק של חולשות בתוכנת הכרטיס, החלפה פיזית או השתלת רכיבי חומרה, ניצול לרעה של יכולות ניהול מרחוק על ידי מפעיל שנפרץ, וכן התערבות במהלך תהליכי הייצור או ההפצה.
ציוד IoT עלול להיות חשוף במיוחד, משום שמכשירים תעשייתיים, נתבים ומערכות רכב מתוכננים לעיתים בכוונה עם מספר מצומצם של ממשקים חיצוניים. חיבור ה-SIM, שנחשב לרכיב מהימן, עלול להפוך לנתיב בלתי צפוי המאפשר לעקוף את המגבלות הללו. החוקרים גילו גם כי במכשירי Android מהדורות האחרונים, כרטיס SIM זדוני יכול לגרום לטלפון נעול לפתוח אתר אינטרנט הנשלט בידי התוקף, ללא כל פעולה מצד המשתמש.
לממצאים יש השלכות ברורות על מערכות ביטחוניות ותשתיות קריטיות. קישוריות סלולרית משולבת כיום ביותר ויותר כלי רכב, מערכות תקשורת, ציוד תעשייתי ותשתיות מרוחקות. SIM שנפרץ עלול לספק לתוקפים נקודת אחיזה בלתי שגרתית במערכת, שאותה צוותי אבטחה המתמקדים בממשקי רשת קונבנציונליים עלולים שלא לזהות.
החוקרים העבירו את ממצאיהם ל-GSMA וליצרנים שנפגעו, ומספר ספקים כבר פרסמו עדכוני תוכנה והקשיחו את תצורות האבטחה שלהם. החולשות מתועדות תחת המזהים CVE-2025-48618, CVE-2026-57550 ו-CVD-2026-0122.
המחקר מדגיש בעיית אבטחה רחבה יותר: רכיבים שנחשבו מהימנים במשך עשרות שנים עלולים להפוך בעצמם למשטח תקיפה, כאשר ההנחות שעל בסיסן תוכננו כבר אינן מתאימות לסביבת האיומים של ימינו.